
อยากเรียนความปลอดภัยไซเบอร์ แต่ไม่รู้จะเริ่มตรงไหน คอร์สส่วนใหญ่เป็นวิดีโอที่ดูจบแล้วก็ยังทำอะไรไม่เป็น เพราะทักษะแฮกเกอร์เหมือนว่ายน้ำ ต้องลงน้ำเองถึงจะได้
pwn.college คือเว็บเรียนแฮกฟรีของทีมแฮกเกอร์จากมหาวิทยาลัยแอริโซนาสเตต (Arizona State University หรือ ASU) ทั้งเว็บเป็นโจทย์ที่ต้องลงมือทำเอง ไล่ตั้งแต่ใช้ลินุกซ์ไม่เป็นเลย ไปจนถึงเจาะเคอร์เนล ASU ใช้เว็บนี้เป็นแกนหลักของวิชาความปลอดภัยไซเบอร์ของตัวเอง และเปิดให้คนทั่วโลกเรียนฟรี
บทความนี้เป็นแผนที่ก่อนเข้าเรียน จบบทความนี้คุณจะ:
- เข้าใจโครงสร้างของเว็บ ตั้งแต่ dojo โมดูล โจทย์ จนถึงแฟลกและสาย
- รู้ว่าต้องเตรียมอะไร สมัครยังไง และ dojo แรกที่ควรเข้าคือตัวไหน
- เห็นรายการบทเรียนของ Linux Luminarium และ Computing 101 พร้อมลองคำสั่งอุ่นเครื่อง
- รู้ว่าสี่วิชาหลักตามสายมีอะไรบ้าง และเรียนอะไรก่อนหลัง
- รู้กติกาของเว็บ และเส้นแบ่งทางกฎหมายที่ห้ามข้าม
ตัวเลขในบทความเป็นของวันที่ 25 ต.ค. 2026 จำนวนโมดูลและโจทย์อ่านจากหน้าสาธารณะของเว็บ ซึ่งเปลี่ยนได้เรื่อยๆ ส่วนเนื้อหาที่อยู่หลังล็อกอิน เช่น วิธีเปิดโจทย์หรือรูปแบบแฟลก บทความนี้ไม่ได้เขียนเอง ให้ดูในเว็บหลังสมัคร
pwn.college คือโรงฝึกยูโดของแฮกเกอร์
pwn.college เรียกพื้นที่เรียนของตัวเองว่า dojo ตามชื่อโรงฝึกยูโด และใช้ระบบ สาย แบบนักยูโด สมัครเข้ามาวันแรกคุณได้สายขาวเลย จากนั้นค่อยๆ เลื่อนสายตามวิชาที่เรียนจบ หน้าแรกของเว็บชวนให้ "ดำดิ่งสู่แกนกลางของการคำนวณ" คือเรียนให้รู้ว่าคอมพิวเตอร์ทำงานยังไงจริงๆ ซึ่งเป็นพื้นฐานของการหาช่องโหว่
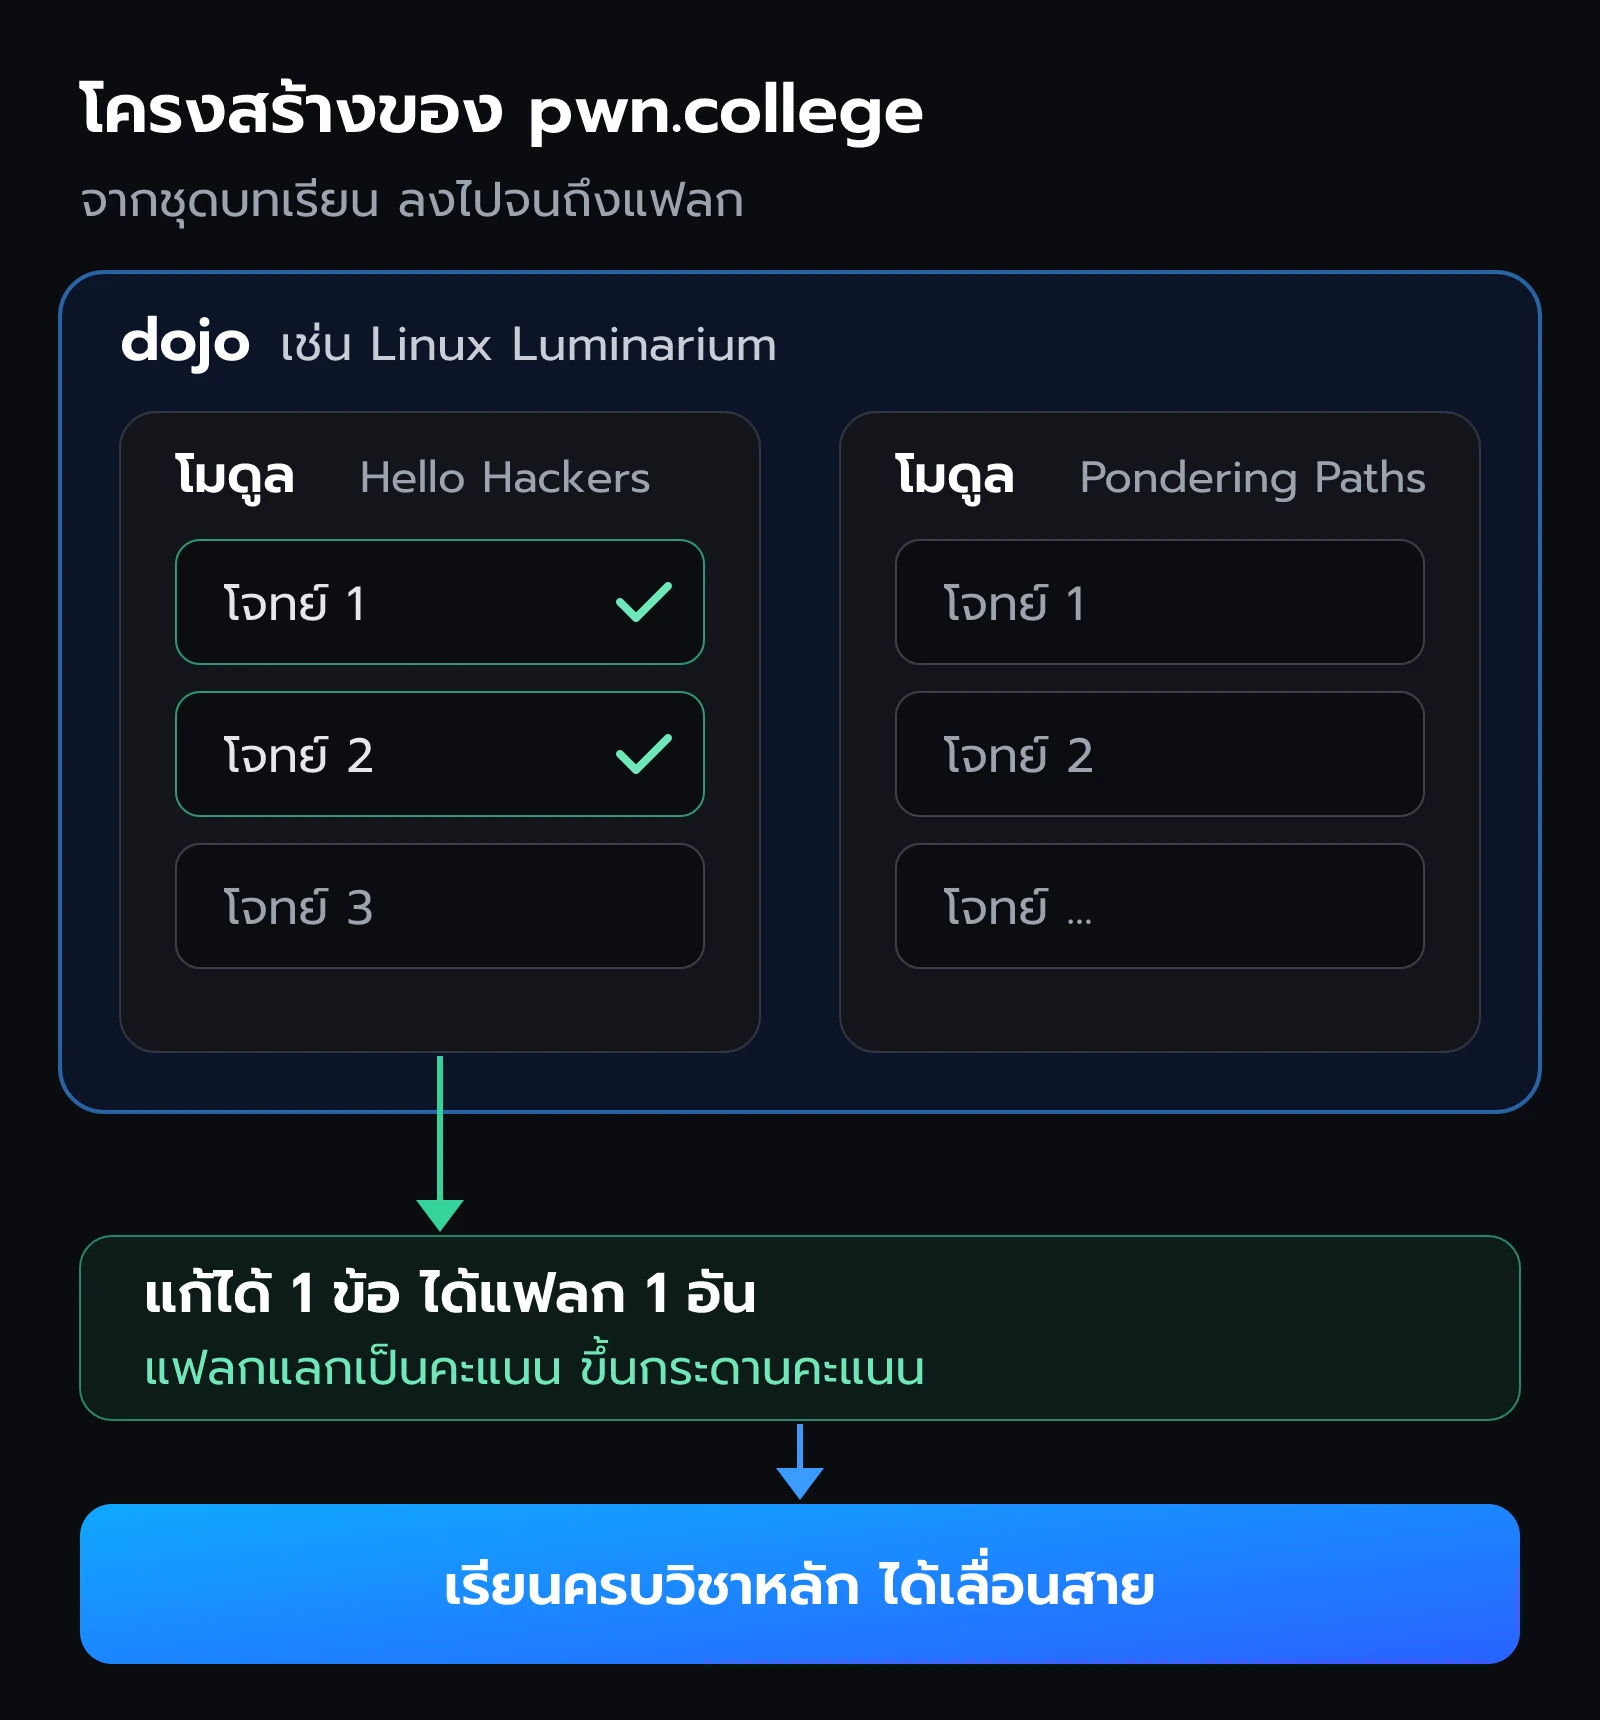
- dojo คือชุดบทเรียนหนึ่งเรื่อง เช่น Linux Luminarium หรือ Intro to Cybersecurity
- โมดูล คือหัวข้อย่อยใน dojo แต่ละโมดูลมีโจทย์หลายข้อ
- โจทย์ คืองานที่ต้องลงมือทำเอง ทำสำเร็จแล้วได้แฟลกหนึ่งอัน
- แฟลก คือข้อมูลที่พิสูจน์ว่าคุณแก้โจทย์ได้ เว็บอธิบายว่าแลกเป็นคะแนนได้ และแต่ละ dojo กับโมดูลมีกระดานคะแนนของคนที่ทำได้มากที่สุด
| เรื่อง | ที่เว็บบอก |
|---|---|
| ใครทำ | ทีมแฮกเกอร์ของ ASU และเป็นแกนหลักของหลักสูตรความปลอดภัยไซเบอร์ของ ASU |
| ราคา | ฟรี เปิดให้ทุกคนทั่วโลกที่สนใจ |
| ระบบ | ระบบที่ใช้รันเว็บเปิดซอร์สบน GitHub (repo dojo ใช้สัญญาอนุญาต BSD-2-Clause) |
| ลำดับ | เนื้อหาออกแบบให้เรียนตามลำดับ ข้ามได้ แต่แต่ละ dojo ถือว่าคุณรู้เรื่องของ dojo ก่อนหน้าแล้ว |
คำว่า pwn เป็นศัพท์แสลงในวงการ (อ่านว่า โพน) แปลประมาณว่าเจาะหรือยึดระบบได้สำเร็จ ส่วนชื่อเว็บก็คือ "วิทยาลัยแห่งการ pwn" นั่นเอง
ศัพท์ที่ต้องรู้
| คำ | ความหมาย |
|---|---|
| dojo | ชุดบทเรียนหนึ่งเรื่อง ตั้งชื่อตามโรงฝึกยูโด |
| belt / สาย | ระดับของวิชาหลัก ขาวคือจุดเริ่มต้น ส้ม เหลือง เขียว น้ำเงินคือสี่วิชาหลัก |
| module / โมดูล | หัวข้อย่อยใน dojo มีโจทย์หลายข้อ |
| challenge / โจทย์ | งานที่ต้องลงมือทำหนึ่งข้อ |
| flag / แฟลก | ข้อมูลที่ได้เมื่อแก้โจทย์สำเร็จ แลกเป็นคะแนน |
| Workspace | เมนูไปที่พื้นที่ทำงานของโจทย์ (รายละเอียดอยู่หลังล็อกอิน) |
| Scoreboard | กระดานคะแนน ดูได้ทั้ง 7 วัน 30 วัน และตลอดกาล ทั้งรายคนและรายทีม |
| CTF | การแข่งแก้โจทย์แฮกเพื่อเก็บแฟลก เว็บมีคลังโจทย์ CTF ย้อนหลังให้ฝึก |
| writeup | บทความหรือวิดีโอเฉลยวิธีแก้โจทย์ (pwn.college ห้ามเผยแพร่) |
ก่อนเริ่ม: เตรียมตัวและสมัคร
| เรื่อง | ที่เว็บบอก | คำแนะนำเพิ่ม |
|---|---|---|
| พื้นฐาน | Linux Luminarium พยายามไม่บังคับให้รู้ลินุกซ์มาก่อน | ใช้คอมพิวเตอร์และเบราว์เซอร์เป็น |
| ภาษา | เนื้อหาเป็นภาษาอังกฤษ ไม่มีภาษาไทย | ใช้เครื่องมือแปลช่วยอ่านคำอธิบาย |
| เครื่อง | เว็บกล่าวถึง Workspace และ terminal แต่ไม่ได้ระบุสเปกเครื่อง | ลองเปิดเว็บในเบราว์เซอร์ปกติก่อน |
| บัญชี | สมัครด้วยปุ่ม Register | ใช้อีเมลที่เข้าถึงได้จริง |
ขั้นตอนสมัคร
- เข้า pwn.college แล้วกด Register ที่เมนู
- กรอกข้อมูลตามหน้าจอ
- ยอมรับกติกา เว็บบอกว่าต้องยอมรับกติกาก่อนถึงจะเข้าเนื้อหาได้ อ่านให้จบก่อนกด โดยเฉพาะข้อห้ามเรื่องเฉลย (อยู่ในหัวข้อกติกาด้านล่าง)
เช็กว่าได้แล้ว: ล็อกอินได้ และเปิดหน้ารายการ dojo ที่ pwn.college/dojos ได้
Start Here: dojo แรกที่ต้องเข้า
dojo แรกคือ Start Here หน้านี้บอกว่าออกแบบมาให้เรียนรู้วิธีใช้แพลตฟอร์มแบบเร่งรัด มี 2 โมดูล
- Using the Dojo สอนใช้ระบบของเว็บ ทั้งการเปิดโจทย์และพื้นที่ทำงาน ทำโมดูลนี้ก่อนอย่างอื่น เพราะ dojo ถัดๆ ไปคาดหวังว่าคุณใช้ระบบเป็นแล้ว
- Joining the Discord พาเข้าเซิร์ฟเวอร์ Discord ของชุมชน ไว้ถามและเจอคนที่เรียนอยู่ด้วยกัน
พอทำสองโมดูลนี้เสร็จ เว็บบอกให้ไปต่อที่ dojo หลักได้เลย ตัวเลขจำนวนโจทย์ของ Start Here ในตารางรวมกับในหน้าของ dojo อาจไม่ตรงกัน (วันที่เขียนเห็น 10 กับ 12 ข้อ) ให้ยึดตามหน้าจอที่คุณเห็น
Linux Luminarium: ลินุกซ์ตั้งแต่ศูนย์
Linux Luminarium สอนใช้ลินุกซ์ผ่านบรรทัดคำสั่งอย่างค่อยเป็นค่อยไป รวม 128 โจทย์ 17 โมดูล ที่ต้องเริ่มจากลินุกซ์ก่อน เพราะโจทย์เกือบทั้งหมดในเว็บรันบนลินุกซ์ และบรรทัดคำสั่งคืออาวุธหลักของงานความปลอดภัย
| # | โมดูล | โจทย์ |
|---|---|---|
| 1 | Hello Hackers | 3 |
| 2 | Pondering Paths | 8 |
| 3 | Comprehending Commands | 15 |
| 4 | Digesting Documentation | 7 |
| 5 | File Globbing | 10 |
| 6 | Practicing Piping | 15 |
| 7 | Shell Variables | 8 |
| 8 | Data Manipulation | 6 |
| 9 | Processes and Jobs | 10 |
| 10 | Untangling Users | 4 |
| 11 | Perceiving Permissions | 8 |
| 12 | Chaining Commands | 12 |
| 13 | Terminal Multiplexing | 6 |
| 14 | Pondering PATH | 5 |
| 15 | Silly Shenanigans | 6 |
| 16 | Daring Destruction | 5 |
| 17 | Further Learning | 0 |
ชื่อโมดูลบอกเรื่องที่เรียนได้ค่อนข้างตรง เช่น เส้นทางไฟล์ (Paths) การอ่านคู่มือคำสั่ง (Documentation) การใช้ * เลือกไฟล์หลายไฟล์ (Globbing) การต่อคำสั่งด้วย | (Piping) ตัวแปรของ shell สิทธิ์ของไฟล์ (Permissions) และการเปิดหลายหน้าต่างใน terminal เดียว (Multiplexing)
อุ่นเครื่องในเครื่องตัวเองก่อน
คำสั่งพวกนี้เป็นของลินุกซ์ทั่วไป ไม่ใช่โจทย์ของ pwn.college ลองพิมพ์ใน Terminal ของ macOS, Linux หรือ WSL บน Windows ได้เลย จะได้คุ้นมือก่อนเข้า dojo (ถ้ายังไม่คุ้นกับ terminal อ่าน Warp Terminal ประกอบได้)
pwd
echo "hello hacker" | tr a-z A-Z
echo $HOME
ls -l /etc/hosts/Users/folk
HELLO HACKER
/Users/folk
-rw-r--r-- 1 root wheel 213 Oct 1 10:00 /etc/hostsบรรทัดแรกบอกว่าตอนนี้อยู่โฟลเดอร์ไหน บรรทัดที่สองส่งข้อความผ่าน | ไปให้ tr แปลงเป็นตัวพิมพ์ใหญ่ (นี่คือ piping) บรรทัดที่สามอ่านค่าตัวแปร HOME และบรรทัดสุดท้ายแสดงสิทธิ์ของไฟล์ -rw-r--r-- แปลว่าเจ้าของอ่านเขียนได้ คนอื่นอ่านได้อย่างเดียว ทั้งสี่เรื่องนี้คือหัวข้อที่ Linux Luminarium จะพาไปลึกกว่านี้มาก
เก่งลินุกซ์แล้วข้ามได้ หน้าของ dojo บอกว่าถ้าชำนาญลินุกซ์แล้วข้ามไปได้ ยกเว้นเรียนเป็นวิชาในมหาวิทยาลัยที่สั่งให้ทำ และโจทย์ไม่ได้ตั้งใจหลอก ถ้าโจทย์ไหนทำงานแปลกๆ ให้แจ้งใน Discord เพราะการอัปเกรดระบบอาจทำให้บางโจทย์เพี้ยน
Computing 101: คอมพิวเตอร์ทำงานยังไง
Computing 101 เริ่มจากรหัสเครื่องที่ CPU อ่านได้ตรงๆ แล้วไล่ขึ้นไปสู่แนวคิดที่ใช้ทั้งเว็บ รวม 132 โจทย์ 13 โมดูล เดิมเว็บมีคอร์ส Assembly Crash Course ซึ่งถูกเก็บถาวรแล้ว Computing 101 คือเส้นทางปัจจุบันของเนื้อหานั้น
| # | โมดูล | โจทย์ |
|---|---|---|
| 1 | Your First Program | 5 |
| 2 | Computer Memory | 7 |
| 3 | The Stack | 4 |
| 4 | Nibbling on Numbers | 8 |
| 5 | Software Introspection | 15 |
| 6 | Output and Input | 8 |
| 7 | Control Flow | 14 |
| 8 | Endian Escapades | 8 |
| 9 | Assembly Assortment | 11 |
| 10 | The Stack, Revisited | 9 |
| 11 | Numbers as Strings | 24 |
| 12 | Debugging Refresher | 8 |
| 13 | Building a Web Server | 11 |
เรื่องอย่างหน่วยความจำ stack การเก็บตัวเลขแบบ endian และภาษา assembly ฟังดูยาก แต่คือรากของการหาช่องโหว่แทบทุกแบบ เพราะช่องโหว่ส่วนใหญ่เกิดจากโปรแกรมจัดการหน่วยความจำผิด ลองเล่นกับเลขฐานสิบหก (hex) ที่จะเจอบ่อยมากในวิชานี้ได้ตั้งแต่ตอนนี้
printf '%x\n' 255
echo $((0xff))
printf 'A' | xxdff
255
00000000: 41 A255 ในฐานสิบคือ ff ในฐานสิบหก และตัวอักษร A ถูกเก็บในหน่วยความจำเป็นไบต์ 41 (ฐานสิบหก) นี่คือมุมมองที่ Computing 101 จะใช้ตลอด
ถัดจาก Computing 101 ในกลุ่ม Getting Started ยังมี Playing With Programs (4 โมดูล 116 โจทย์) ลำดับที่เว็บจัดไว้คือ Start Here → Linux Luminarium → Computing 101 → Playing With Programs
สี่วิชาหลักตามสาย
หลังจากกลุ่ม Getting Started คือสี่วิชาหลักที่ผูกกับสี ตารางรายการ dojo เขียนไว้ว่าถ้าเรียนครบ "จะส่งเข็มขัดปักชื่อ pwn.college มาให้" ส่วนวิธียืนยันว่าเรียนครบ หน้าสาธารณะไม่ได้อธิบาย
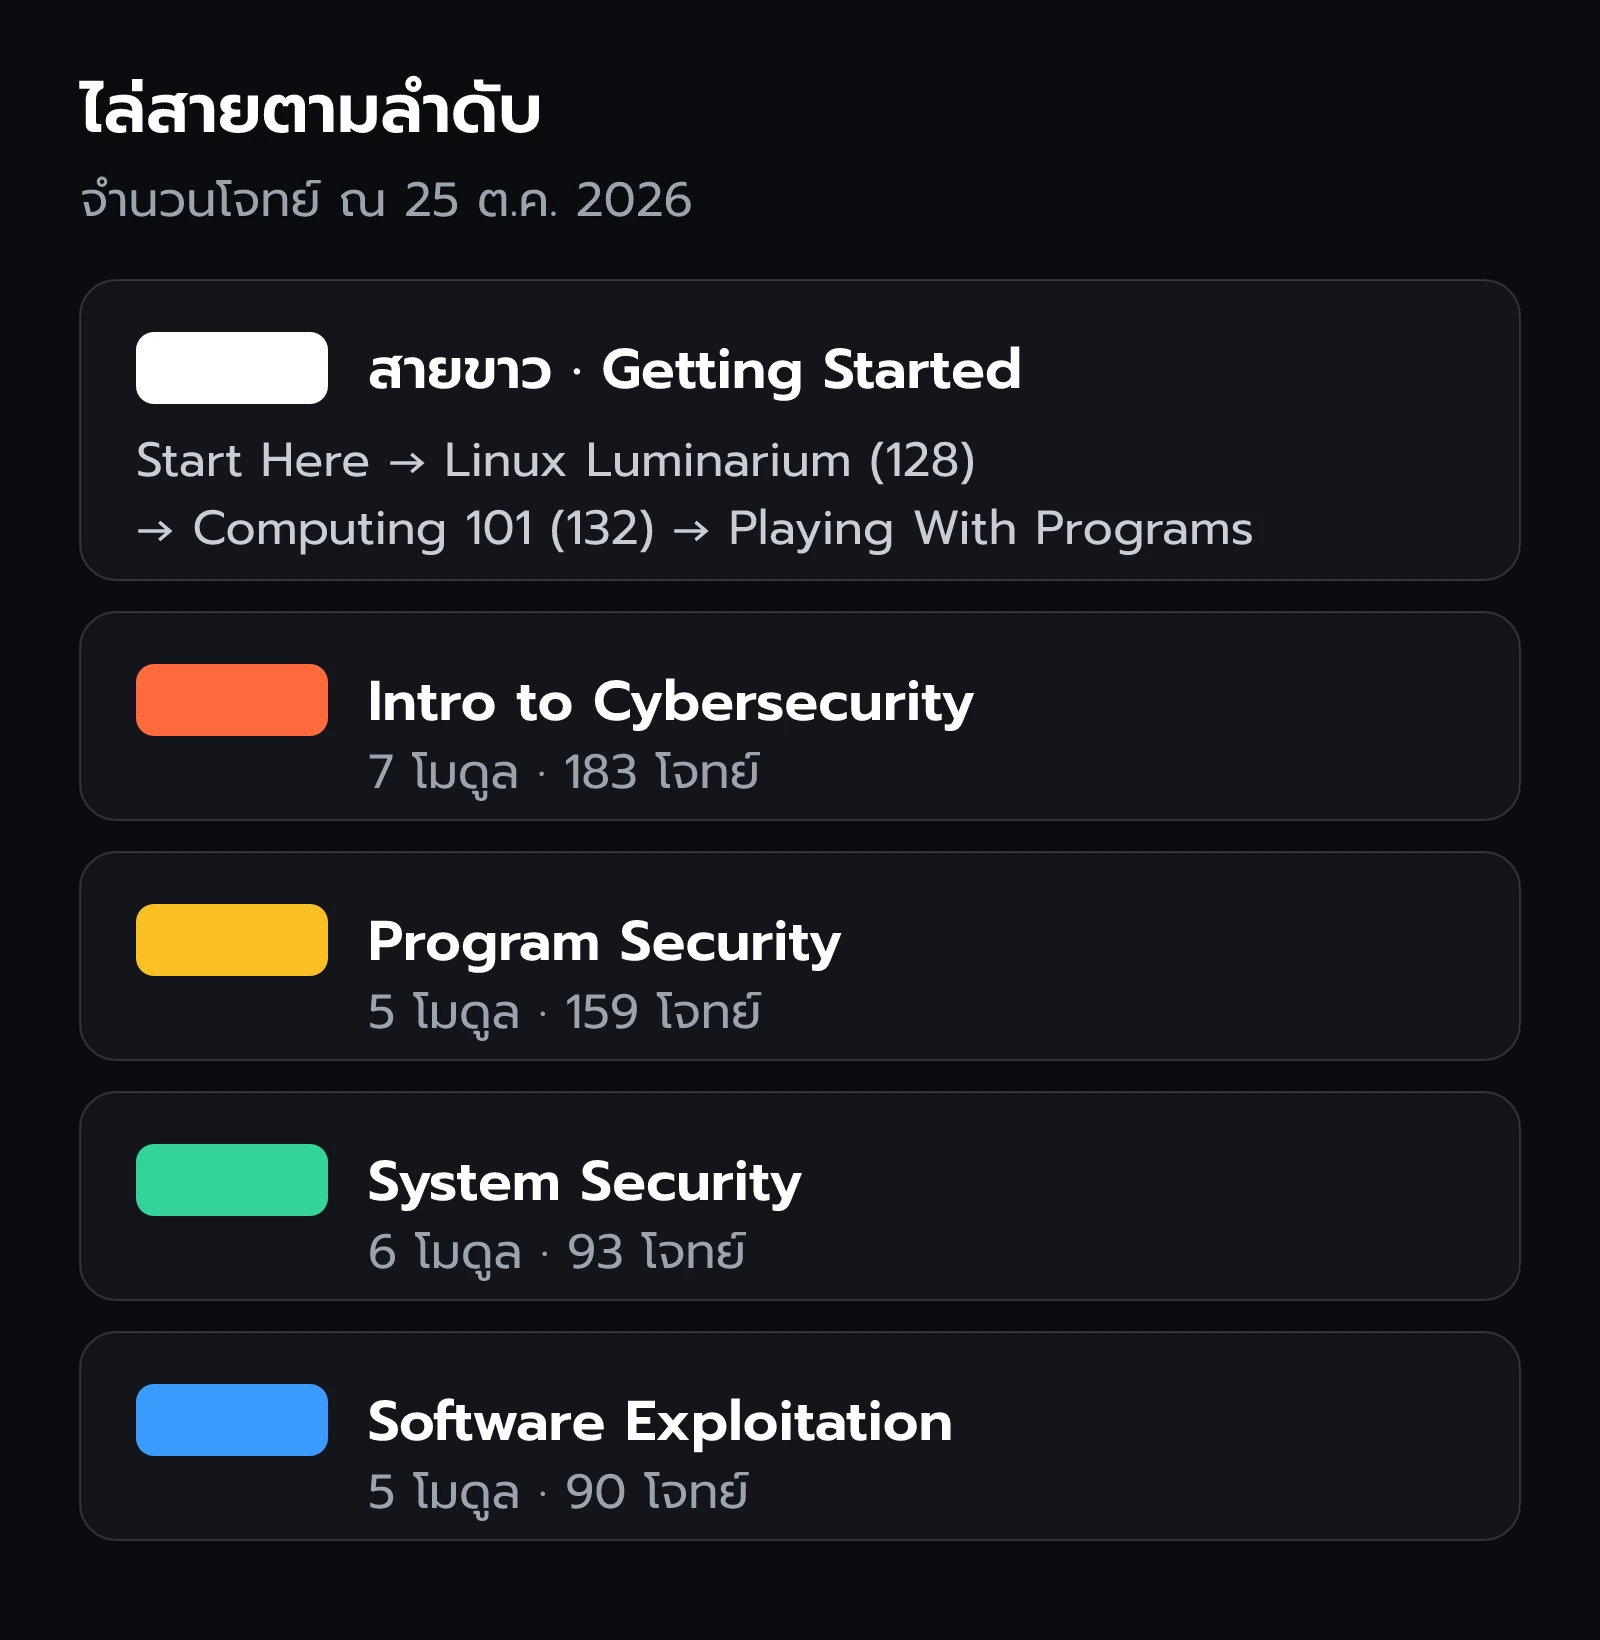
| สาย | dojo | โมดูล / โจทย์ |
|---|---|---|
| ส้ม | Intro to Cybersecurity | 7 / 183 |
| เหลือง | Program Security | 5 / 159 |
| เขียว | System Security | 6 / 93 |
| น้ำเงิน | Software Exploitation | 5 / 90 |
สายส้ม Intro to Cybersecurity ปูพื้นทุกแขนงของความปลอดภัย ได้แก่ Web Security (27 ข้อ) ช่องโหว่ของเว็บ, Intercepting Communication (29) การดักข้อมูลที่วิ่งในเครือข่าย, Cryptography (35) การเข้ารหัส, Access Control (19) ระบบสิทธิ์, Reverse Engineering (39) การแกะโปรแกรมว่าทำงานยังไง, Binary Exploitation (21) การเจาะโปรแกรมที่คอมไพล์แล้ว และ Integrated Security (13) โจทย์ที่ผสมหลายเรื่อง
สายเหลือง Program Security ลงลึกเรื่องเจาะโปรแกรม ได้แก่ Program Security (39), Reverse Engineering (36), Return Oriented Programming (30) เทคนิคต่อชิ้นโค้ดที่มีอยู่แล้วให้ทำงานตามใจผู้โจมตี, Dynamic Allocator Misuse (40) ช่องโหว่จากการจองหน่วยความจำ และ Program Exploitation (14)
สายเขียว System Security ขยับจากโปรแกรมไปที่ระบบปฏิบัติการ ได้แก่ Sandboxing (18) การหนีจากกรงที่ขังโปรแกรมไว้, Race Conditions (22) ช่องโหว่จากจังหวะเวลา, Kernel Security (24) ความปลอดภัยของเคอร์เนล, Microarchitecture Exploitation (13) การโจมตีระดับการทำงานภายใน CPU และ System Exploitation (16)
สายน้ำเงิน Software Exploitation คือวิชาขั้นสูงสุดในสี่วิชา ได้แก่ Format String Exploits (24), File Struct Exploits (21), Exploitation Primitives (20), Dynamic Allocator Exploitation (17) และ Kernel Exploitation (8)
ตัวเลขบางหน้าไม่ตรงกัน ผลรวมโจทย์จากรายการโมดูลกับแผงสถิติในหน้าของ dojo บางวิชาต่างกันเล็กน้อย เช่น Program Security รวมได้ 159 แต่แผงสถิติขึ้น 162 ตัวเลขในบทความนี้ใช้ตารางรายการ dojo และผลรวมโมดูล ไม่ต้องกังวล เรียนตามที่เห็นบนจอได้เลย
นอกจากสี่วิชาหลัก
- Community Material dojo จากชุมชน ทำแล้วได้ badge เช่น CTF Archive (834 โจทย์ จาก CTF ย้อนหลัง 108 โมดูล), Privilege Escalation (557), Intro to Programming Languages (253), pwn.college Archives (232), Cryptographic Exploitation (59), Web Security (56), Intro to Reverse Engineering & Binary Exploitation (33) และ Pwntools Tutorials (12)
- The Courses วิชาของ ASU เช่น CSE 365, CSE 466 และ CSE 598 ที่มักนำเนื้อหาข้างบนมาใช้ และบางวิชาเพิ่มโจทย์ใหม่
- โอเพนซอร์ส องค์กร github.com/pwncollege มี repo
dojo(ระบบที่ใช้รันเว็บ),official-dojos(รายการ dojo ทางการ),example-dojo(แม่แบบสร้าง dojo ของตัวเอง),pwnshop(เครื่องมือสร้างโจทย์) และwelcome-dojoครูหรือชมรมจึงสร้าง dojo ของตัวเองได้
ของเสริมพวกนี้ยังไม่ต้องรีบ เว็บออกแบบให้เรียนตามลำดับ เริ่มจาก Start Here แล้วไล่ไปก่อนจะได้ไม่หลงทาง
กติกา จริยธรรม และกฎหมาย
กติกาที่หน้าแรกของเว็บสรุปไว้ มีเหตุผลชัดเจน คือโจทย์ถูกใช้ให้คะแนนนักศึกษาในมหาวิทยาลัยทั่วโลก ถ้าเฉลยหลุด ข้อสอบก็ใช้ไม่ได้
- ห้ามโพสต์เฉลย (writeup) ทั้งบล็อกและโซเชียล
- ห้ามทำวิดีโอเฉลย รวมถึงวิดีโอพาทำ (walkthrough)
- ห้ามไลฟ์สดตอนแก้โจทย์
- ต้องยอมรับกติกาก่อนเข้าถึงเนื้อหา และควรอ่านกติกาฉบับเต็มในเว็บเอง
| ทำได้ | ห้ามทำ |
|---|---|
| ทำโจทย์ใน pwn.college ตามกติกา | เอาเทคนิคไปลองกับเว็บหรือระบบของคนอื่นที่ไม่ได้รับอนุญาต |
| ถามแนวคิดใน Discord โดยไม่ขอหรือโพสต์เฉลย | โพสต์เฉลย วิดีโอเฉลย หรือไลฟ์แก้โจทย์ |
| ฝึกกับเครื่องหรือแล็บที่คุณเป็นเจ้าของ | สแกนหรือโจมตีเครือข่ายของที่ทำงานหรือโรงเรียนโดยไม่ได้รับอนุญาต |
ความรู้ไม่ผิด แต่ที่ที่เอาไปใช้ผิดได้ ในไทย การเข้าถึงระบบคอมพิวเตอร์ของคนอื่นโดยไม่ได้รับอนุญาตเป็นความผิดตาม พ.ร.บ.ว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ แม้แค่ "ลองดู" ก็ตาม ฝึกเฉพาะในพื้นที่ที่ได้รับอนุญาตชัดเจนเท่านั้น บทความนี้ไม่ใช่คำแนะนำทางกฎหมาย ถ้าไม่แน่ใจให้ถามผู้รู้ก่อน
แผนเรียนที่แนะนำ
แผนนี้เป็นคำแนะนำของ DevKub เรียงตามลำดับที่เว็บออกแบบไว้
| ลำดับ | ทำอะไร | ได้อะไร |
|---|---|---|
| 1 | สมัคร แล้วทำ Start Here | ใช้ระบบเป็น และเข้า Discord |
| 2 | Linux Luminarium ทีละโมดูล | ใช้บรรทัดคำสั่งลินุกซ์คล่อง |
| 3 | Computing 101 | เข้าใจหน่วยความจำ stack และ assembly |
| 4 | Playing With Programs | ปิดกลุ่ม Getting Started |
| 5 | Intro to Cybersecurity (สายส้ม) | วิชาหลักวิชาแรก |
| 6 | Program → System → Software | สายเหลือง เขียว น้ำเงิน |
- ตั้งเป้าเล็กๆ เช่น จบหนึ่งโมดูลต่อสัปดาห์ ได้ผลกว่าการอัดทีเดียวแล้วหายไปเป็นเดือน
- จดสิ่งที่เรียนไว้เป็นของตัวเอง ในเครื่องหรือโน้ตส่วนตัว อย่าโพสต์ลงสาธารณะเพราะผิดกติกา
- ติดนานเกินไปให้ถาม ใน Discord ของเว็บ (discord.gg/pwncollege หรือเมนู Chat) ถามแนวคิด ไม่ขอเฉลย
| เรื่องที่หน้าสาธารณะไม่ได้บอก | ไปหาคำตอบที่ไหน |
|---|---|
| วิธีเปิดโจทย์และใช้ Workspace | โมดูล Using the Dojo หลังล็อกอิน |
| รูปแบบแฟลกและวิธีส่ง | ในตัวโจทย์หลังล็อกอิน |
| เงื่อนไขการได้เข็มขัดจริง | ถามใน Discord |
| เมนู Help (SENSAI) | ลองใช้หลังล็อกอิน |
สรุป
- pwn.college คือเว็บเรียนแฮกฟรีของ ASU ทั้งหมดเป็นโจทย์ที่ต้องลงมือทำ โครงสร้างคือ dojo → โมดูล → โจทย์ → แฟลก → คะแนน
- เริ่มที่ Start Here (Using the Dojo และ Joining the Discord) แล้วไล่ Linux Luminarium (128 โจทย์) และ Computing 101 (132 โจทย์)
- สี่วิชาหลักไล่สายจากส้ม เหลือง เขียว ถึงน้ำเงิน รวม 525 โจทย์ เรียนครบได้เข็มขัดปักชื่อ
- ห้ามโพสต์เฉลย ทำวิดีโอเฉลย หรือไลฟ์แก้โจทย์ เพราะโจทย์ใช้ให้คะแนนนักศึกษา
- ฝึกเฉพาะในพื้นที่ที่ได้รับอนุญาต การเจาะระบบของคนอื่นผิดกฎหมาย
พร้อมแล้วก็ไปทำ Quiz ท้ายบทด้านล่างเพื่อรับ XP ได้เลยครับ